






Kimlik doğrulama tam olarak nedir ve yetkilendirmeden farkı nedir? Kimlik doğrulama, aslında her hangi birinin kim olduğunu doğrulama işlemidir; yetkilendirme ise bir kullanıcının hangi belirli uygulamalara, dosyalara ve verilere erişebildiğini doğrulama işlemidir. Bir kaynağa erişim talebinde bulunan kişinin iddia ettiği kişi olduğundan nasıl emin olursunuz? Kimlikleri doğrulandıktan sonra ne yapabileceklerini veya görebileceklerini nasıl kontrol edeceksiniz?
JWT ve Oturum Kimlik Doğrulaması – Temel Farklılıklar
JWT (JSON Web Token) ve Oturum Tabanlı Kimlik Doğrulama (Session) arasındaki tartışma , modern web geliştirmede önemli bir noktadır.
- JWT Kimlik Doğrulaması : Burada sunucu, istemcinin her istekte sakladığı ve sunduğu bir belirteç oluşturur. Bu durum bilgisi olmayan bir yöntemdir, yani sunucunun belirtecin kaydını tutmasına gerek yoktur.
- Oturum Tabanlı Kimlik Doğrulama (Session) : Aksine durum bilgisi vardır. Sunucu, kullanıcı için bir oturum oluşturur ve oturum verilerini sunucu tarafında saklar. İstemci genellikle bir çerezde yalnızca bir oturum tanımlayıcısını tutar.
JWT nedir?
JSON Web Token (JWT), bir JSON nesnesi olarak taraflar arasında bilgilerin güvenli bir şekilde iletilmesi için kompakt ve bağımsız bir mekanizma görevi görür.
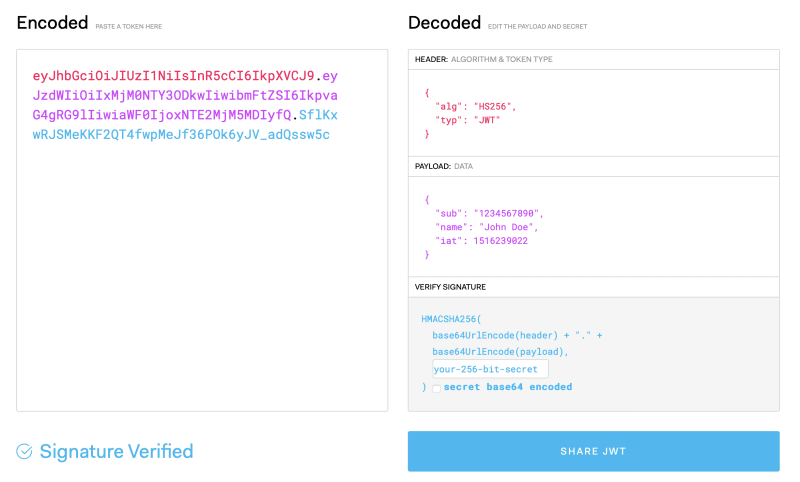
JWT’nin Yapısı:
- Başlık: Belirteç türünü (JWT) ve imzalama algoritmasını (ör. HMAC SHA256) belirtir.
- Yük: Bir varlık (kullanıcı) ve ek meta veriler hakkındaki ifadeler olan talepleri içerir.
- İmza: Başlığın ve yükün bir sır ile kodlanmasıyla oluşturulur ve tokenın bütünlüğü sağlanır.
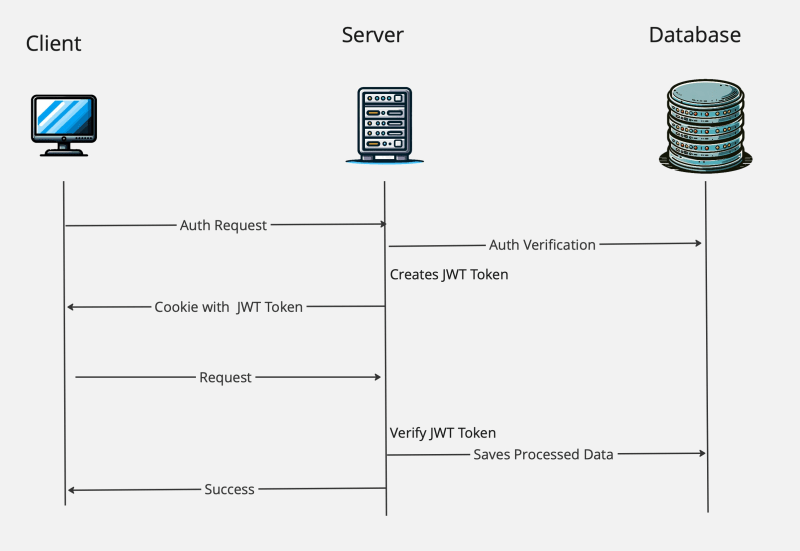
JWT İş Başında:
- Kullanıcı kimlik doğrulamasının ardından sunucu bir JWT oluşturur.
- Bu JWT istemciye geri gönderilir ve genellikle yerel depolamada veya yalnızca HTTP çerezinde saklanır.
- İstemci bu belirteci sonraki istekler için HTTP Yetkilendirme başlığına ekler.
- Sunucu jetonu doğrular ve geçerliyse erişim izni verir.
Avantajları:
- Ölçeklenebilirlik: Durum bilgisi olmayan doğaları nedeniyle JWT’ler dağıtılmış sistemler için idealdir.
- Esneklik: Farklı alanlarda ve uygulamalarda kullanılabilirler.
- Güvenlik: Düzgün bir şekilde uygulandığında kullanıcı kimlik doğrulamasını gerçekleştirmek için güvenli bir yol sağlarlar.
Güvenlik endişeleri:
- İletim Güvenliği: JWT’leri HTTPS üzerinden iletmek hayati önem taşır.
- Depolama: XSS saldırılarını ve diğer güvenlik açıklarını önlemek için JWT’leri güvenli bir şekilde saklayın.
Token Sona Erme İşlemi:
- Kısa ömürlü JWT’ler uygulayın ve yeniden kimlik doğrulama olmadan erişimi yenilemek için yenileme belirteçleri kullanın.
Oturum Tabanlı Kimlik Doğrulamayı Anlamak
Genellikle çerez tabanlı kimlik doğrulama olarak adlandırılan oturum tabanlı kimlik doğrulama, sunucunun kullanıcı kimlik doğrulama kayıtlarının korunmasında önemli bir rol oynadığı bir yöntemdir.
Nasıl çalışır:
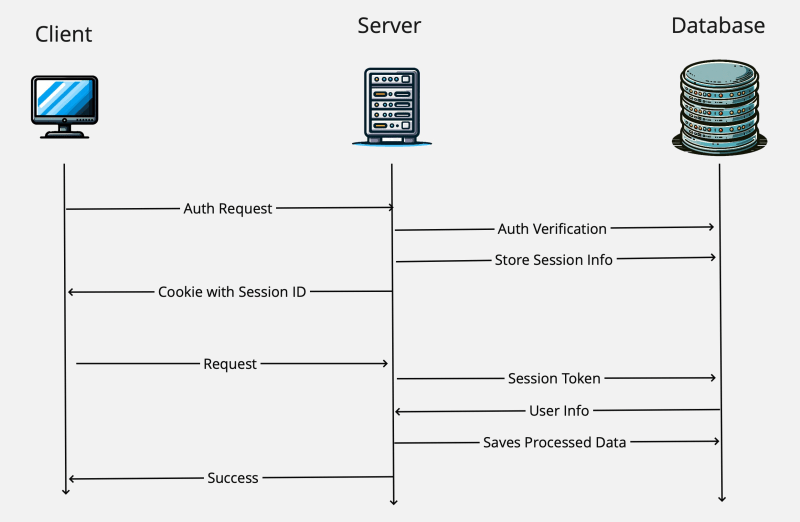
- Kullanıcı Kimlik Doğrulaması : Kullanıcı, sunucunun doğruladığı kimlik bilgilerini sağlar.
- Oturum Oluşturma : Başarılı kimlik doğrulamanın ardından sunucu, benzersiz bir tanımlayıcı, kullanıcı tanımlayıcı, oturumun başlangıç zamanı, sona erme tarihi ve muhtemelen IP adresi ve Kullanıcı Aracısı gibi ek bağlamı içeren bir oturum kaydı oluşturur. Bunu Veritabanında saklar.
- Çerez Depolama : Bu oturum tanımlayıcısı geri gönderilir ve kullanıcının tarayıcısında çerez olarak saklanır.
- Oturum Doğrulaması : Kullanıcının tarayıcısından gelen her istek bu çerezi içerir, ardından sunucu Veritabanına sorgulama yaparak oturumu doğrular. Geçerliyse istek işlenir.
Avantajları:
- Basitlik ve Güvenilirlik : Sunucunun oturum kaydı, merkezi bir doğruluk kaynağı görevi görerek kullanıcı oturumlarının yönetilmesini kolaylaştırır.
- İptal Etkinliği : Oturum kaydı silinerek veya geçersiz kılınarak erişim hızlı bir şekilde iptal edilebilir, böylece güncel oturum geçerliliği sağlanır.
Dezavantajları:
- Büyük Ölçekte Performans Sorunları : Her oturum doğrulaması için veritabanı etkileşimlerine bağımlılık, özellikle yüksek trafikli uygulamalarda gecikmeye neden olabilir.
- Dinamik Ortamlarda Gecikme : Dinamik istemcilere sahip uygulamalarda bu gecikme, kullanıcı deneyimini etkileyebilir ve bu tür senaryolarda oturum tabanlı kimlik doğrulamayı daha az ideal hale getirebilir.
Sonuç: Doğru Kimlik Doğrulama Seçimini Yapmak
JWT ve oturum tabanlı kimlik doğrulama arasında seçim yapmak, uygulamanızın özel ihtiyaçlarına bağlıdır. Vatansızlığa ve ölçeklenebilirliğe öncelik veriyorsanız JWT sizin tercihiniz olabilir. Oturumlar üzerinde anında kontrolün hayati önem taşıdığı geleneksel uygulamalarda, oturum tabanlı kimlik doğrulama avantajlıdır. Bu kavramları ve bunların sonuçlarını anlamak, güvenli ve verimli web uygulamaları geliştirmenin anahtarıdır.